El riesgo no termina en la puerta
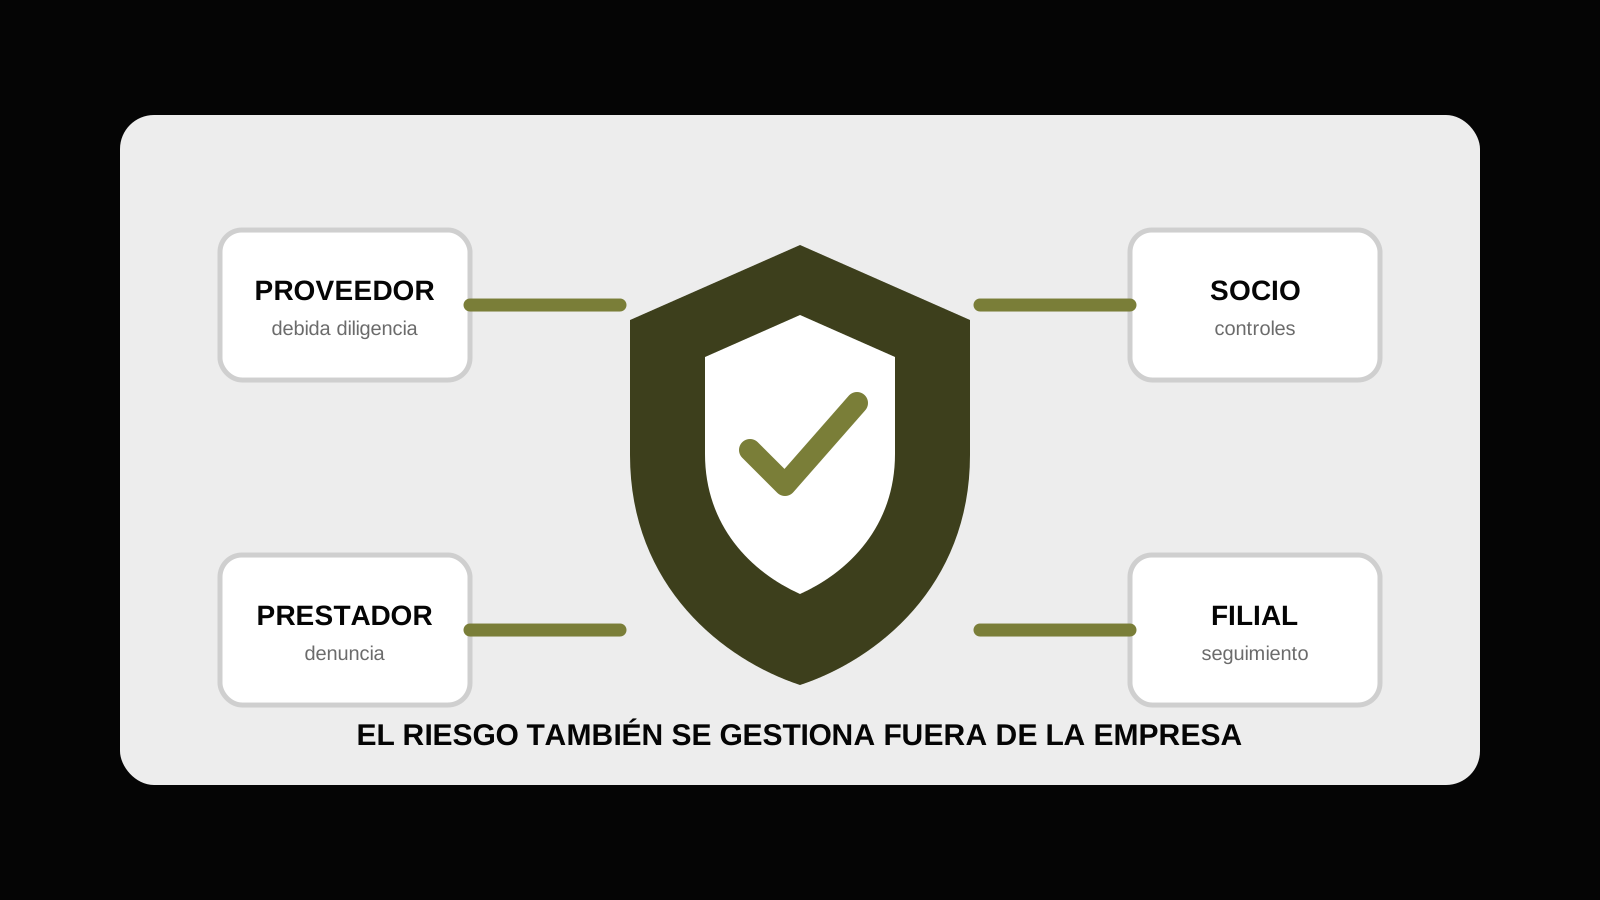
Muchas organizaciones revisan a sus trabajadores y dejan fuera a quienes venden, representan, intermedian o gestionan asuntos ante terceros. Es una separación cómoda, pero incompleta. El tercero puede actuar con la información, las facultades o el acceso que la empresa le entregó, y su conducta puede comprometer una relación comercial, una autorización o una decisión relevante.
La Ley N° 20.393, en el texto vigente que incorpora los cambios de la Ley N° 21.595, contempla que una persona jurídica pueda responder por delitos cometidos en el marco de su actividad por alguien que ocupa un cargo en ella o que le presta servicios gestionando sus asuntos ante terceros, con o sin representación. También considera ciertos vínculos entre personas jurídicas relacionadas cuando existe falta de autonomía operativa.
Esto no significa que toda conducta de un proveedor genere responsabilidad para la empresa. La norma exige analizar el delito, la relación con la actividad y si el hecho fue favorecido o facilitado por la falta de un modelo adecuado implementado de manera efectiva. Precisamente por eso la relación con terceros debe aparecer en el mapa de riesgos y no solo en el contrato de compras.
El modelo debe conocer a sus intermediarios
El artículo 4 de la Ley N° 20.393 exige identificar las actividades o procesos de la persona jurídica que impliquen riesgo de conducta delictiva. Para hacerlo en serio, la organización debe mirar cómo se consiguen clientes, cómo se obtienen permisos, cómo se seleccionan proveedores, cómo se gestionan pagos y quién interactúa con autoridades o contrapartes.
El punto no es crear una investigación idéntica para cada proveedor. Un servicio de bajo impacto no se gestiona igual que una persona que representa a la empresa, participa en una licitación o maneja una relación sensible. La intensidad de la revisión debe guardar relación con el riesgo, el acceso que tendrá el tercero, el territorio, la forma de pago, la estructura de propiedad y la actividad que realizará.
El resultado debiera ser una clasificación razonada. No basta con marcar “revisado”. Es mejor dejar constancia de por qué un tercero quedó en una categoría, qué antecedentes se revisaron, quién aprobó la relación y cuándo corresponde volver a mirarla.
Qué revisar antes de contratar
Una debida diligencia institucional puede comenzar con preguntas sencillas. ¿Quién es realmente la contraparte? ¿Quién la controla? ¿Qué personas actuarán por ella? ¿Qué servicio prestará y ante quién? ¿Recibirá pagos variables, comisiones o anticipos? ¿Tendrá acceso a activos, información o decisiones? ¿Tiene políticas internas, canal de denuncia y responsable de cumplimiento?
La revisión no debe convertirse en una carpeta que nadie lee. Los antecedentes deben relacionarse con el riesgo concreto. Cuando la contraparte intermedia ante terceros, la empresa puede necesitar verificar experiencia, conflictos de interés, beneficiarios finales, autorizaciones, sanciones relevantes y la razón económica del servicio. Cuando el riesgo es menor, un proceso más breve puede ser suficiente, siempre que la decisión quede explicada.
También importa lo que se hace después de contratar. Las señales de alerta pueden aparecer en facturas sin detalle, cambios de cuenta, solicitudes de pago en efectivo, instrucciones para eludir controles o una insistencia inusual en no documentar una gestión. Ninguna señal prueba por sí sola un delito, pero sí puede justificar una revisión y una pausa operativa.
El contrato es un control, no el modelo entero
El contrato debiera describir el servicio, sus límites, la obligación de cumplir las reglas internas, la prohibición de ofrecer o recibir beneficios indebidos, el deber de conservar respaldos y la posibilidad de terminar la relación cuando exista un incumplimiento serio. También debe decir quién puede aprobar cambios, subcontrataciones o pagos extraordinarios.
Eso ayuda, pero un documento firmado no sustituye el control. Si nadie verifica que el tercero recibe la política, entiende el canal de denuncia y cumple los límites acordados, el papel pierde valor. La Ley N° 20.393 exige que los protocolos y procedimientos, incluidas las sanciones internas, se comuniquen a trabajadores y prestadores de servicios. La comunicación debe ser demostrable y adecuada al rol de cada persona.
Cuando el tercero trata datos personales, se suma otra revisión: quién es responsable, quién es encargado, qué instrucciones recibe, qué medidas de seguridad aplica y qué ocurre con la información al terminar. Ese análisis se conecta con el artículo sobre contratos con encargados de tratamiento, pero aquí el foco es el riesgo penal y la gestión de la relación.
Canales, responsable y evidencia
El modelo actualizado debe contar con canales seguros de denuncia y sanciones internas. Para la relación con terceros, el canal debe estar disponible y explicado también a quienes prestan servicios o actúan por la empresa. Si solo lo conoce la gerencia, una alerta puede no llegar nunca al lugar adecuado.
El responsable del modelo necesita independencia, facultades efectivas de dirección y supervisión, acceso directo a la administración y recursos adecuados al tamaño y capacidad económica de la persona jurídica. No se trata de tener un título. Se trata de poder pedir antecedentes, detener una operación, recomendar medidas y reportar sin depender de la misma área que originó el riesgo.
La evidencia debe permitir reconstruir el ciclo completo: evaluación inicial, aprobación, capacitación, controles, alertas, investigación interna, decisión y seguimiento. Esa trazabilidad sirve para aprender y para demostrar que el modelo no quedó reducido a una declaración general.
La actualización no es una ceremonia anual
La Ley N° 21.595 incorporó la necesidad de evaluaciones periódicas por terceros independientes y mecanismos de perfeccionamiento o actualización a partir de esas evaluaciones. Un cambio de proveedor crítico, una nueva forma de vender, una adquisición o una modificación regulatoria puede alterar el mapa antes de que llegue la revisión calendarizada.
Por eso la organización debiera definir eventos que obliguen a revisar: ingreso a un mercado nuevo, uso de un representante, ampliación de facultades, incidentes, hallazgos de auditoría, cambios en la propiedad o contratación de un subprestador. La periodicidad importa, pero también importa activar la revisión cuando la realidad cambia.
El artículo El modelo de prevención después de la Ley 21.595 explica el cambio general. Este ángulo baja esa exigencia a una zona donde suelen quedar espacios: los terceros que hacen cosas relevantes en nombre de la empresa.
Una pregunta útil para el directorio
En vez de preguntar si la empresa “tiene un modelo”, conviene preguntar cómo controla a las personas externas que gestionan asuntos ante terceros. La respuesta debiera mostrar categorías de riesgo, decisiones documentadas, reglas contractuales, capacitación, un canal utilizable, un responsable con independencia y una evaluación que produzca cambios.
No existe una lista universal que reemplace el análisis del giro, tamaño, complejidad y recursos de cada organización. Sí existe una regla práctica: mientras más poder tenga el tercero para comprometer a la empresa, más claro debe ser el control que limita, supervisa y revisa ese poder. El modelo de prevención empieza a ser operativo cuando esa respuesta se puede mostrar con hechos.
Preguntas frecuentes
¿La empresa responde automáticamente por lo que hace un proveedor?
No. La responsabilidad depende de los requisitos legales del delito, de la relación con la actividad y de si la falta de un modelo adecuado favoreció o facilitó el hecho. La gestión del tercero es una parte del análisis, no una conclusión automática.
¿Hay que investigar igual a todos los proveedores?
No necesariamente. La revisión debe ser proporcional al riesgo, las facultades, el acceso y la actividad del tercero. Lo importante es que la clasificación y la decisión queden documentadas.
¿Un contrato de cumplimiento basta para controlar a un tercero?
No. El contrato es una herramienta, pero debe acompañarse de comunicación, capacitación, supervisión, canal de denuncia, gestión de alertas y actualización del modelo.
Donde comprobarlo
Este artículo se apoya en fuentes oficiales. Si quiere revisar el texto original:
Este artículo fue preparado por HM Legal a partir de fuentes oficiales, pero es información general y no constituye asesoría legal para un caso concreto. HM Legal es un estudio jurídico privado y no tiene relación con la Policía de Investigaciones, el Ministerio Público ni la Agencia Nacional de Ciberseguridad.